Schutzziele Informationssicherheit
Die Schutzziele der Informationssicherheit beschreiben, was Informationen, Prozesse und Systeme leisten müssen, damit Ihr Unternehmen sicher und verlässlich arbeiten kann. Im Kern geht es darum, dass Daten nicht in falsche Hände geraten, nicht unbemerkt verändert werden und bei Bedarf verfügbar bleiben.
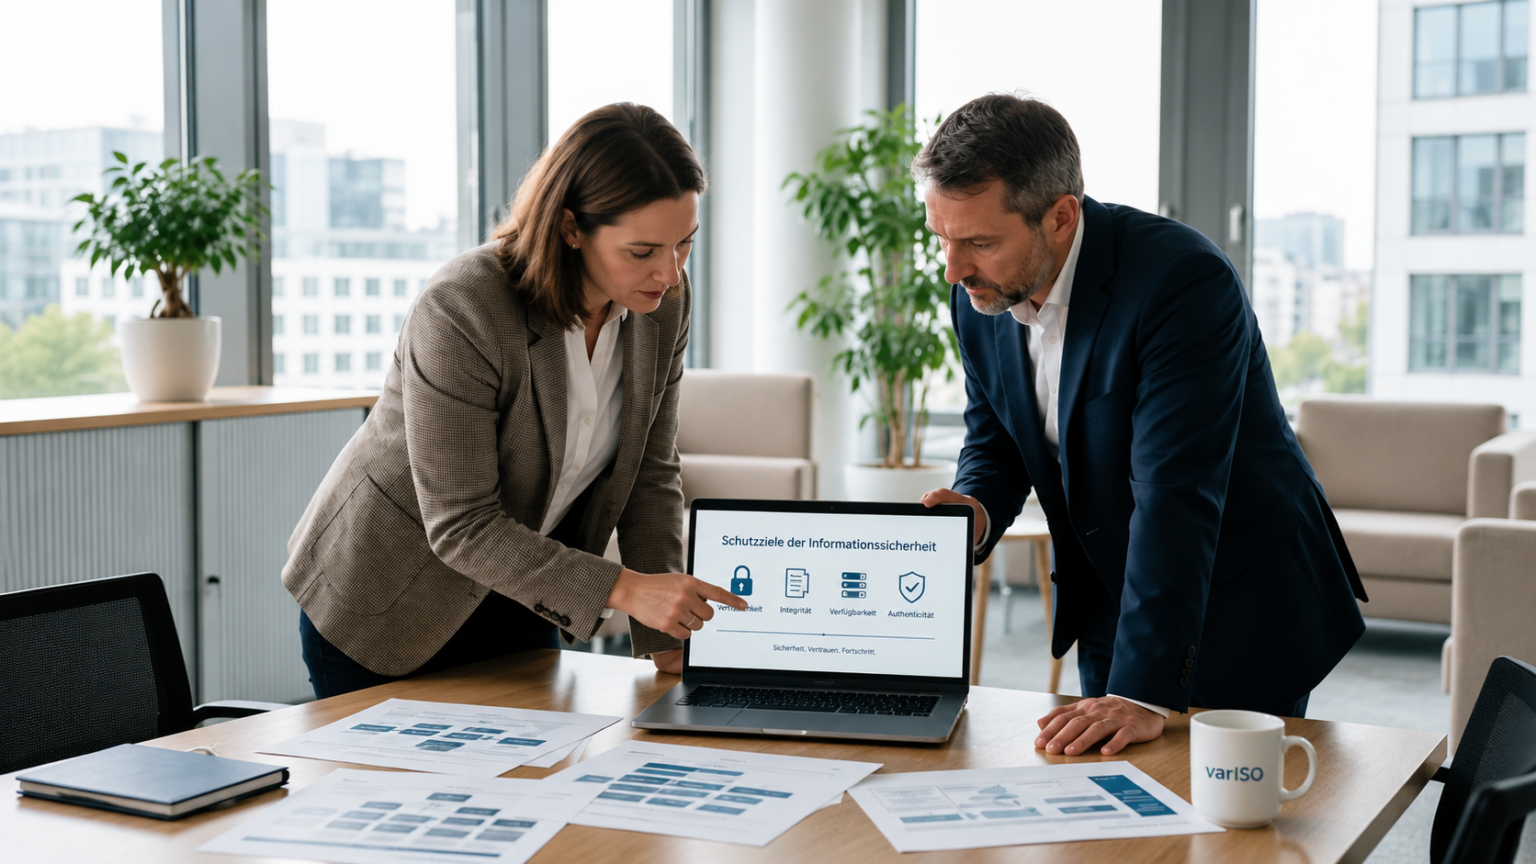
Die drei klassischen Schutzziele der Informationssicherheit sind Vertraulichkeit, Integrität und Verfügbarkeit. Häufig wird Authentizität als vierte Säule ergänzt. Im BSI-Umfeld und in einem ISMS nach DIN EN ISO/IEC 27001 sind diese Ziele die Grundlage für Schutzbedarfsfeststellung, Risikobewertung und geeignete Maßnahmen.
Was mit Schutzzielen in der Informationssicherheit gemeint ist
Eine einfache Schutzziele Informationssicherheit Definition lautet: Schutzziele legen fest, welchen Schutz Informationswerte benötigen. Dazu zählen nicht nur Dateien und IT-Systeme, sondern auch Wissen von Mitarbeitenden, Papierakten, Verträge, E-Mails, Entwicklungsdaten oder Kundendaten. Informationssicherheit ist damit breiter als IT-Sicherheit. Auch wenn oft nach IT-Sicherheit Schutzziele oder nach IT-Sicherheit Vertraulichkeit Integrität Verfügbarkeit gesucht wird, geht es immer um den Schutz von Informationen in allen Formen.
Für Unternehmen sind Schutzziele kein Theoriebegriff. Sie helfen dabei, Prioritäten zu setzen: Welche Informationen sind geschäftskritisch, welche Systeme müssen schnell wiederherstellbar sein und wo wäre eine Manipulation besonders riskant?
Die 3 Schutzziele der Informationssicherheit
Wer nach den 3 Schutzzielen der Informationssicherheit sucht, meint in der Regel diese drei Grundpfeiler.
Vertraulichkeit
Das Schutzziel Vertraulichkeit bedeutet, dass nur autorisierte Personen Informationen einsehen oder nutzen dürfen. Besonders wichtig ist das bei Personalakten, Finanzdaten, Kundendaten, Angeboten, Forschungsunterlagen oder vertraulichen E-Mails. Schon ein falsch gesetztes Freigaberecht in einem Cloud-Ordner kann ausreichen, um dieses Ziel zu verletzen.
In der Praxis wird Vertraulichkeit durch klare Berechtigungskonzepte, sichere Passwörter, Mehrfaktor-Authentifizierung, Verschlüsselung und den bewussten Umgang mit Informationen erreicht. Für KMU ist vor allem wichtig, Zugriffe nicht pauschal, sondern rollenbasiert zu vergeben. Wer beispielsweise in der Personalabteilung arbeitet, braucht andere Rechte als Vertrieb oder Produktion.
Integrität
Das Schutzziel Integrität stellt sicher, dass Informationen vollständig, richtig und nachvollziehbar bleiben. Daten dürfen nicht unbemerkt verändert werden, weder absichtlich noch versehentlich. Das betrifft zum Beispiel Stücklisten, Preislisten, technische Zeichnungen, Verträge oder Prüfprotokolle. Wenn eine Version überschrieben wird oder ein Wert in einer Tabelle unbemerkt verändert wird, kann das direkte Auswirkungen auf Entscheidungen, Qualität und Haftung haben.
Typische Maßnahmen sind Versionierung, Freigabeprozesse, Änderungsprotokolle, Plausibilitätsprüfungen, Prüfsummen und saubere Rollenrechte. Das Schutzziel Integrität ist besonders wichtig, wenn Informationen in mehreren Systemen weiterverarbeitet oder an externe Partner übertragen werden.
Verfügbarkeit
Verfügbarkeit bedeutet, dass Informationen und Systeme dann nutzbar sind, wenn sie gebraucht werden. Ein Ausfall des ERP-Systems, eines Kundenportals, der Telefonie oder einer Produktionssteuerung kann den Betrieb schnell beeinträchtigen. Dabei braucht nicht jedes System die gleiche Wiederanlaufzeit. Genau deshalb gehört zur Informationssicherheit immer eine realistische Schutzbedarfsbewertung.
Hohe Verfügbarkeit erreichen Unternehmen unter anderem durch Backups, getestete Wiederherstellungsverfahren, Redundanzen, Wartung, Monitoring und Notfallplanung. Entscheidend ist, dass diese Maßnahmen zum tatsächlichen Risiko passen. Ein pragmatisches ISMS Schutzziele Vorgehen fragt daher nicht zuerst nach maximalem Schutz, sondern nach angemessenem Schutz.
Welche erweiterten Schutzziele je nach Kontext hinzukommen
Viele Suchanfragen beziehen sich auf 4 Schutzziele Informationssicherheit. Häufig wird dann Authentizität als vierte Säule genannt. Darüber hinaus nutzen Unternehmen je nach Branche, Nachweispflichten und Prozessrisiken weitere erweiterte Schutzziele.
Authentizität
Authentizität bedeutet, dass die Echtheit einer Person, eines Systems oder einer Information überprüfbar ist. Sie möchten sicher sein, dass eine E-Mail tatsächlich vom angegebenen Absender kommt oder dass ein Login wirklich zu der angemeldeten Person gehört. Technisch unterstützen dabei etwa Mehrfaktor-Authentifizierung, Zertifikate oder digitale Signaturen.
Nichtabstreitbarkeit und Verbindlichkeit
Nichtabstreitbarkeit sorgt dafür, dass eine Handlung später nicht glaubhaft abgestritten werden kann. Verbindlichkeit baut darauf auf und ist vor allem in digitalen Freigaben, Bestellungen oder Bestätigungen relevant. Wenn dokumentiert werden muss, wer wann was freigegeben hat, reichen Sammelkonten oder geteilte Benutzer nicht aus.
Zurechenbarkeit und Zuverlässigkeit
Zurechenbarkeit bedeutet, dass Aktionen eindeutig einer Person oder einem System zugeordnet werden können. Das ist für Audits, interne Untersuchungen und wirksame Verantwortlichkeiten zentral. Zuverlässigkeit ergänzt dies um die stabile und erwartbare Funktionsweise von Systemen. Besonders in regulierten oder stark digitalisierten Prozessen gewinnen diese erweiterten Ziele an Bedeutung.
Schutzziele im ISMS praktisch umsetzen
Schutzziele der Informationssicherheit werden erst dann wirksam, wenn sie in Prozesse und Maßnahmen übersetzt werden. In einem ISMS nach DIN EN ISO/IEC 27001 oder nach BSI-orientierten Vorgehensweisen läuft das typischerweise in klaren Schritten ab:
- Informationswerte, Prozesse und kritische Systeme identifizieren
- Schutzbedarf für Vertraulichkeit, Integrität und Verfügbarkeit bewerten
- Erweiterte Ziele wie Authentizität oder Zurechenbarkeit bei Bedarf ergänzen
- Passende technische und organisatorische Maßnahmen festlegen
- Verantwortlichkeiten, Nachweise und Prüfintervalle definieren
- Wirksamkeit regelmäßig überprüfen und verbessern
Wenn personenbezogene Daten verarbeitet werden, sollten zusätzlich die Anforderungen aus Art. 32 DSGVO mitgedacht werden. Dort stehen insbesondere Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit der Systeme und Dienste im Fokus. Für viele KMU ist dabei wichtig: Ein schlankes, verständliches und gelebtes System ist meist wirksamer als eine umfangreiche Dokumentation ohne Alltagsbezug.
Wenn Sie Schutzziele praxisnah in Ihr Unternehmen übersetzen möchten, unterstützt varISO mit verständlicher Beratung, festem Ansprechpartner und einem Vorgehen, das zu Ihrem tatsächlichen Bedarf passt.
Woran Sie erkennen, ob die Schutzziele wirksam erreicht werden
Schutzziele sollten nicht nur beschrieben, sondern auch überprüft werden. Dafür eignen sich interne Audits, Protokollauswertungen, Wiederherstellungstests, Berechtigungsprüfungen, Schwachstellenscans oder Penetrationstests. Hilfreiche Kennzahlen sind zum Beispiel:
- Anzahl und Schwere von Sicherheitsvorfällen
- Zeit bis Erkennung und Reaktion bei Incidents
- Erfolgsquote von Backup- und Restore-Tests
- Patch- und Update-Status kritischer Systeme
- Verfügbarkeit geschäftskritischer Anwendungen
- Quote geprüfter und bereinigter Benutzerrechte
Wichtig ist, nur Kennzahlen zu nutzen, die wirklich Entscheidungen unterstützen. Wenige, saubere KPIs sind im Mittelstand oft wertvoller als ein großes, aber wenig genutztes Reporting.
FAQ zu Schutzzielen der Informationssicherheit
Was sind die 4 Säulen der Informationssicherheit?
Meist sind damit Vertraulichkeit, Integrität, Verfügbarkeit und Authentizität gemeint. Formal gelten Vertraulichkeit, Integrität und Verfügbarkeit als die drei klassischen Grundschutzziele. Authentizität wird in vielen Organisationen als sinnvolle vierte Säule ergänzt.
Welche Ziele verfolgt die Informationssicherheit?
Informationssicherheit schützt Informationswerte vor unbefugtem Zugriff, Manipulation, Verlust und Ausfall. Gleichzeitig unterstützt sie stabile Geschäftsprozesse, Compliance-Anforderungen und das Vertrauen von Kunden, Mitarbeitenden und Geschäftspartnern.
Sind IT-Sicherheit und Informationssicherheit dasselbe?
Nein. IT-Sicherheit konzentriert sich auf technische Systeme wie Netzwerke, Endgeräte, Anwendungen und Server. Informationssicherheit ist weiter gefasst und schützt Informationen unabhängig davon, ob sie digital, auf Papier oder im Wissen von Personen vorliegen.
Welche Rolle spielen BSI und ISO 27001 bei den Schutzzielen?
Das BSI und die DIN EN ISO/IEC 27001 nutzen Schutzziele als Fundament für ein wirksames ISMS. Sie helfen dabei, Risiken strukturiert zu bewerten, Schutzbedarf festzulegen und passende Maßnahmen nachvollziehbar auszuwählen.
Was bedeuten die Schutzziele der DSGVO?
Die DSGVO definiert nicht eigenständig eine neue CIA-Systematik, verlangt in Art. 32 aber geeignete technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten. In der Praxis werden diese Anforderungen oft entlang von Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit umgesetzt.